Este guia apresenta como avaliar a Fctell Solucoes para escolher soluções alinhadas ao seu cenário operacional, reduzindo retrabalho e aumentando previsibilidade. Em termos gerais, “Fctell Solucoes” é tratado como um nome de referência empresarial no contexto de prestação de serviços e suporte a processos. A seguir, descrevem-se critérios técnicos, etapas de contratação e requisitos comuns para uma decisão bem fundamentada.
Ao buscar uma parceria com a Fctell Solucoes, o ponto mais importante é transformar a contratação em um processo verificável — com escopo claro, indicadores de acompanhamento e responsabilidades bem definidas. Em vez de decidir apenas por comunicação comercial, foque em evidências: metodologia de trabalho, aderência a requisitos do seu ambiente e capacidade de manter desempenho ao longo do tempo.
Para tornar isso operacional, a orientação principal é iniciar pela qualificação do problema (o que precisa ser resolvido e por quê), seguida de desenho do escopo (o que será entregue, em qual prazo e com quais critérios de aceitação). Só então avance para alinhamentos de fornecedores, precificação e governança do relacionamento.
Na prática, “avaliar para contratar” é um processo de engenharia de expectativas: você reduz zonas cinzentas, transforma conversas em requisitos, e requisitos em entregáveis testáveis. Esse tipo de abordagem tende a diminuir retrabalho, atrasos e conflitos de responsabilidade, principalmente quando o serviço contratado depende de interfaces com equipes internas (TI, operações, segurança, jurídico, compras, jurídico/contabilidade, compliance, etc.).
De forma objetiva, Fctell Solucoes pode ser entendida como uma empresa voltada a soluções e prestação de serviços associadas a necessidades organizacionais (por exemplo, suporte técnico, execução de projetos, integração de rotinas e melhoria de processos). Em ambientes corporativos, o valor percebido geralmente vem de três dimensões: competência técnica, capacidade de entrega e gestão do risco.
Como não há um único “padrão universal” para o que cada organização entrega sob um mesmo nome, a recomendação profissional é tratar a Fctell Solucoes como um fornecedor a ser qualificado: confirme o que exatamente está no escopo, como é a rotina de trabalho e quais resultados são mensuráveis.
Além disso, é útil mapear o “encaixe” entre o que a empresa faz bem e o que você realmente precisa. Por exemplo: se a sua demanda exige previsibilidade, você deve avaliar se há um processo robusto de planejamento, gestão de mudanças e aceitação por evidências. Se a sua demanda envolve continuidade e operação, você precisa verificar como o fornecedor lida com SLAs, incidentes, backlog e priorização. Se a demanda envolve integração de sistemas e dependências, você deve pedir explicitação de responsabilidades e testes de ponta a ponta.
Outro aspecto relevante é entender se “Fctell Solucoes” atua como executora direta (pessoas alocadas) ou como gestora/coordenação com subcontratação. Esse detalhe impacta risco, qualidade e governança. Se houver subcontratados, pergunte como a empresa garante consistência, como aplica padrões internos e como mede desempenho da cadeia de execução.
Quando entram termos como preço e condição de pagamento, é comum o tom de decisão ficar centralizado no valor da proposta. Um especialista tende a deslocar o foco para o custo total de propriedade do serviço, que costuma incluir: tempo de implantação, consumo de recursos internos, custos de retrabalho, suporte durante a transição, custos indiretos (paradas, filas, dependências) e esforços de alinhamento.
Assim, duas propostas com preços semelhantes podem representar custos totais muito diferentes se uma delas tiver escopo incompleto, dependências não mapeadas ou ausência de critérios formais de aceitação. Por isso, “preço” deve ser tratado como apenas uma peça do conjunto.
Para tornar isso mais concreto, vale estruturar a comparação em componentes, por exemplo:
Um fornecedor que precifica barato, mas não define aceitação, costuma “empurrar” para você o custo de validação e retrabalho. Um fornecedor que precifica mais, mas entrega um plano com marcos, testes e governança, frequentemente reduz o custo total ao evitar ambiguidades.
Também é recomendável avaliar como o preço se comporta no tempo: existe escalonamento de custo conforme volume? Existe tarifa por incidente? Existem limites de horas de trabalho? O contrato prevê “capacidade” ou prevê “atividade”? Essas perguntas mudam bastante o risco financeiro do relacionamento.
Para avaliar a Fctell Solucoes de maneira profissional, considere uma lista de verificação que cubra aspectos técnicos e de entrega. Em geral, isso reduz surpresas e melhora a governança do contrato.
Para enriquecer essa avaliação, vale também adicionar camadas específicas conforme o tipo de serviço. Algumas perguntas adicionais, por categoria, podem ser extremamente reveladoras:
Esses blocos servem para “puxar” do fornecedor a maturidade real. Uma proposta genérica muitas vezes indica falta de processo. Uma proposta detalhada, com evidências e critérios, tende a reduzir riscos.
Uma parceria robusta não depende apenas do “quanto” será entregue, mas de “como” isso será acompanhado. Em termos objetivos, a governança deve prever:
Se a Fctell Solucoes propõe um modelo de trabalho sem indicar de que forma essas camadas serão operadas, isso é sinal para solicitar detalhamento antes de assinar.
Para tornar a governança mais “executável”, você pode pedir que o fornecedor apresente (ou preencha em conjunto com você) documentos como:
Governança não é só texto no contrato. Para verificar se “pega no chão”, solicite evidências anteriores ou exemplos práticos. Por exemplo:
Você não precisa necessariamente receber “projetos sigilosos”, mas os formatos e fluxos devem ser transparentes. Se o fornecedor se recusar a explicar o “como”, vale perguntar por que — e como você terá previsibilidade mesmo sem essa clareza.
Em contratos de serviço, é comum o SLA estar definido de forma ampla, mas sem detalhar o que acontece em caso de falha. Avalie:
Quanto mais operável e transparente for, maior a chance de o SLA funcionar como instrumento de gestão — e não apenas como promessa.
Uma falha comum em projetos é a diferença entre expectativa do cliente e entendimento do fornecedor. Para evitar isso, organize uma primeira fase de alinhamento com foco em resultados.
Na prática, um bom caminho é:
Esse alinhamento costuma facilitar a negociação de escopo e a construção de uma precificação aderente à realidade.
Para ganhar agilidade, vale também estabelecer uma “regra de ouro” interna: ninguém muda prioridade sem registrar. Em ambientes corporativos, a informalidade custa caro (replanejamento, retrabalho, conflitos). Portanto, defina internamente um fluxo simples para solicitações e alterações.
O maior gargalo em governança costuma ser aprovação. Para reduzir travas, considere:
Se o seu ambiente ainda não tem requisitos bem definidos, você pode criar uma etapa inicial de diagnóstico/descoberta. Em vez de prometer que “já vai executar”, peça uma fase de levantamento com entregáveis de alto nível: entendimento do problema, riscos iniciais, hipóteses e plano de execução. Isso evita que o fornecedor “adivinhe”.
Na prática, esse tipo de abordagem reduz o risco de contratos baseados em suposições. É especialmente útil quando há múltiplas áreas interessadas e quando o escopo evolui ao longo do tempo.
A seguir, apresenta-se uma comparação conceitual para orientar a decisão. Os itens devem ser adaptados ao seu caso e à proposta apresentada pela Fctell Solucoes.
| Aspecto avaliado | Abordagem A (escopo mais detalhado) | Abordagem B (escopo mais genérico) |
|---|---|---|
| Clareza de entregáveis | Define atividades, formatos de saída e evidências de validação | Descreve resultados em termos amplos, com critérios menos específicos |
| Planejamento e cronograma | Inclui marcos, dependências e janela de mudanças | Foca em datas sem detalhar dependências e ritos de aprovação |
| Critérios de aceitação | Prevê testes, revisão, conformidade e documentação mínima | Indica “concluído” sem detalhar como será a verificação |
| Tratamento de mudanças | Define processo de change request e impacto no prazo/custo | Deixa indefinido o procedimento e tende a gerar retrabalho |
| Gestão de risco | Mapeia riscos, contingências e responsáveis por mitigação | Não formaliza contingências ou responsáveis |
| Governança e comunicação | Estabelece cadência de reuniões, relatórios e escalonamento | Depende de alinhamentos “ad hoc” sem periodicidade definida |
| Requisitos e condições | Lista pré-requisitos e responsabilidades do cliente | Não deixa claro o que o cliente precisa prover |
Se você quiser usar essa tabela como ferramenta de decisão real, transforme cada linha em uma pergunta de auditoria. Exemplo: “onde está o checklist de aceitação?”, “como o fornecedor calcula o impacto do change request?”, “quem valida e com que prazo?”. A proposta que responde com consistência tende a ter mais maturidade de execução.
Este roteiro é útil para estruturar uma avaliação antes de fechar com a Fctell Solucoes ou qualquer fornecedor similar. Ele foi elaborado com foco em reduzir riscos, melhorar previsibilidade e facilitar a auditoria de entregas.
Estabeleça o que significa “ter alcançado o resultado”. Sempre que possível, conecte a metas do negócio (por exemplo, reduzir tempo de ciclo, aumentar qualidade, reduzir incidentes) a formas de mensuração.
Para melhorar a precisão, use pelo menos uma métrica quantitativa e uma qualitativa. Métricas quantitativas ajudam a medir resultados e renegociar prioridades; métricas qualitativas ajudam a validar adequação e experiência do usuário. Exemplo:
Se a natureza do serviço não permite mensurar diretamente, crie indicadores substitutos (ex.: porcentagem de entregáveis aceitos no prazo; número de ciclos de retrabalho; aderência a checklist de conformidade).
Especifique o que está dentro do escopo e o que fica fora. Se houver interfaces com sistemas, processos ou equipes internas, descreva como a responsabilidade será dividida.
Nesse passo, vale criar um diagrama simples de fronteiras: “quem faz o quê”, “onde termina a responsabilidade do fornecedor”, “onde começa a sua”. Em contratos complexos, essa clareza evita disputa futura.
Uma forma prática de delimitar fronteiras é listar itens do tipo “não incluso”: por exemplo, “não inclui licenças”, “não inclui alterações de infraestrutura”, “não inclui treinamento além de X horas”, “não inclui desenvolvimento de módulos não listados”, “não inclui conformidade com auditorias regulatórias específicas” (a depender do caso). Esse tipo de cláusula, quando bem redigida, reduz custo total de propriedade.
Peça um plano que indique marcos, atividades, dependências e critérios de validação. Isso protege contra cronogramas irreais e facilita acompanhamento.
Para tornar o plano mais útil, peça que cada marco tenha: (1) objetivo do marco, (2) entregável, (3) evidências, (4) critério de aceitação, (5) responsáveis e (6) dependências do cliente. Quando o fornecedor não consegue detalhar isso, normalmente o trabalho vai ficar dependente de entendimentos informais.
Marcos típicos para serviços incluem:
Alguns projetos falham por pré-requisitos não atendidos (acesso a informações, permissões, tempo de equipe interna, disponibilidade para validação). Garanta que essas condições constem na proposta.
Para evitar que “pré-requisitos” virem desculpas ou travas, estabeleça um acordo explícito sobre:
Se essas condições não puderem ser atendidas, o escopo e o cronograma devem ser ajustados antes, não durante a execução.
Para comparar, consolide em uma matriz: escopo, entregáveis, prazos, critérios de aceitação, governança e modelo de mudança. Assim, a decisão fica baseada em conteúdo, e não apenas em preço.
Uma boa matriz pode ter pontuação (ponderações). Exemplo de dimensões e pesos:
Se você não quiser pontuar, pelo menos compare por “sim/não” e justifique. A justificativa é importante porque ajuda a defender a decisão internamente (compras, auditoria e diretoria).
Inclua responsabilidades, SLAs/níveis de serviço quando aplicável, processo de mudança e regras de aceitação. Um contrato bem escrito reduz ambiguidade durante a execução.
Além de cláusulas tradicionais, inclua:
Durante a execução, exigem-se evidências: registros de validação, documentação e rastreabilidade. Isso é particularmente importante quando o trabalho envolve processos críticos.
Para operacionalizar “validação por evidências”, defina um kit mínimo de aceitação por tipo de entregável. Exemplo:
Quando esse kit existe, a aprovação deixa de ser subjetiva. Isso reduz disputa e acelera decisões.
Para viabilizar uma parceria com um fornecedor como a Fctell Solucoes, é comum que o cliente precise oferecer condições mínimas. A lista abaixo serve como referência para checagem:
Se alguma dessas condições não puder ser atendida, a proposta deve ser ajustada. Caso contrário, cresce o risco de atrasos e retrabalho.
Para tornar isso mais robusto, vale adicionar duas categorias frequentemente esquecidas: segurança e conformidade. Dependendo do seu setor e do tipo de dado envolvido, pode ser necessário:
Mesmo que o fornecedor diga “já cuidamos”, você deve pedir como faz e qual evidência fornece. Isso é especialmente importante em auditorias e em incidentes de segurança.
Para sustentar as boas práticas de gestão de serviços, avaliação de contratos e governança, é útil consultar referenciais consolidados do setor. Como base metodológica, organizações costumam apoiar-se em:
Essas referências não “definem” o escopo de um fornecedor específico, mas ajudam a transformar avaliação comercial em critério de gestão.
Para conectar essas referências à avaliação da Fctell Solucoes, você pode traduzir conceitos em perguntas. Alguns exemplos:
Em vez de exigir que o fornecedor “seja certificado” (o que pode não ser o caso), você exige o resultado do processo: rastreabilidade, critérios, indicadores e gestão de riscos.
Em geral, “Fctell Solucoes” é um nome empresarial associado a prestação de soluções e serviços. O tipo exato de demanda atendida depende do portfólio e do escopo proposto para o seu caso. Por isso, a recomendação é solicitar descrição detalhada de entregáveis, processos e critérios de aceitação na proposta.
Para aumentar a precisão da sua análise, peça também exemplos de demandas parecidas (com descrição do contexto, riscos e como foram tratados). Mesmo que não seja possível mostrar detalhes confidenciais, o “como foi resolvido” tende a revelar maturidade.
Compare preço considerando também escopo, governança, tempo total (incluindo implantação e transição), responsabilidades do cliente e custos indiretos (reprocessos, validações e dependências). O melhor preço costuma ser aquele com menor custo total e maior previsibilidade.
Uma abordagem prática é comparar “custo por unidade de resultado”, quando possível. Por exemplo: custo por entregável aceito, custo por incidente resolvido, custo por tempo de estabilização dentro do SLA. Quando não dá para medir diretamente, avalie a previsibilidade como um “proxy”: proposta com mais critérios de aceitação geralmente reduz custo indireto.
Solicite: plano de trabalho com marcos, matriz de responsabilidades, critérios de aceitação, condições/ pré-requisitos, modelo de comunicação e procedimento de mudança. Se houver serviço recorrente, peça também SLAs/níveis de serviço e regras de escalonamento.
Se você já tiver processos internos (por exemplo, modelo de gestão de mudanças, modelos de ata, templates de documentação), solicite que o fornecedor se adapte ou, ao menos, que apresente compatibilidade com seus padrões.
Garanta que o contrato inclua um processo formal de change request, com impacto em prazo/custo. Esse procedimento deve ser descrito com clareza e aplicado durante toda a execução.
Além disso, trate “mudança” como duas coisas diferentes: (1) mudança de requisito (o que o cliente quer) e (2) descoberta (o que foi necessário para viabilizar algo que já estava no escopo). O contrato deve distinguir essas categorias para não gerar disputa.
Uma governança eficaz inclui: cadência de reuniões, relatórios consistentes, canal de escalonamento, registro de decisões e evidências de validação. Além disso, define quem aprova o quê e quando.
Para tornar isso ainda mais concreto, exija que as reuniões tenham pauta e que os encaminhamentos sejam registrados. “Reunião sem ata” tende a criar decisões “esquecidas” e retrabalho.
Normalmente, sim. Requisitos comuns incluem acesso a informações, participação em validações, disponibilidade de responsáveis internos e disponibilidade de ambientes (quando aplicável). Esses itens devem estar explícitos nas condições da proposta.
O ponto chave é: requisito do cliente precisa ter responsável e janela. Se não tiver “dono” interno e calendário, vira atraso invisível.
O ideal é iniciar com o máximo de clareza possível sobre objetivo, limitações e expectativas. Porém, se houver maturidade baixa do lado do cliente, um alinhamento inicial (descoberta/diagnóstico) pode ajudar a consolidar requisitos antes da fase de execução.
Quando o alinhamento é feito cedo, você reduz risco de “corrigir entendimento” depois. Por isso, mesmo um projeto pequeno pode começar com uma etapa de diagnóstico curta.
Se a proposta estiver genérica, solicite detalhamento: entregáveis, critérios de aceitação, plano de trabalho, responsabilidades e condições. Em seguida, ajuste o documento para refletir o que realmente será executado. A decisão deve ser baseada em conteúdo verificável.
Uma técnica útil: peça que a Fctell Solucoes responda a uma lista de perguntas padrão (RACI, aceitação, governança, mudanças e riscos). Se a empresa não conseguir responder, a proposta provavelmente não está pronta para contrato formal.
Em suma, a Fctell Solucoes deve ser avaliada por critérios de execução, governança e mensuração de resultados. Quando você trata preço como parte de um custo total e define escopo, aceitação e responsabilidades com clareza, o processo de contratação se torna mais previsível e alinhado às necessidades reais do seu negócio.
Se você quiser, descreva o tipo de solução que procura e o contexto da sua empresa (objetivo, prazos e restrições). A partir disso, posso sugerir uma estrutura de checklist e um modelo de matriz de avaliação para comparar propostas com maior rigor.
Para apoiar ainda mais sua decisão, segue um checklist ampliado que você pode usar como roteiro de reunião com a Fctell Solucoes. A ideia é transformar a conversa em informação verificável. Você pode imprimir, usar como pauta e registrar respostas.
Esse apêndice ajuda a tornar sua avaliação de fornecedor mais “audível”. Se a Fctell Solucoes responder de modo coerente, com artefatos e critérios claros, você ganha base para decisão. Se a resposta for evasiva ou vaga, você tem um sinal objetivo para ajustar escopo, exigir detalhamento ou reavaliar a contratação.
A matriz abaixo é um exemplo que você pode adaptar. Use pesos conforme sua prioridade. O objetivo é reduzir subjetividade e facilitar alinhamento interno (TI, compras, jurídico e liderança).
| Dimensão | Peso (exemplo) | Critérios de pontuação | Como avaliar (evidência) |
|---|---|---|---|
| Clareza de escopo e entregáveis | 20% | 0–5 conforme detalhamento e completude | Plano de trabalho, lista de entregáveis, formatos e critérios |
| Critérios de aceitação e evidências | 20% | 0–5 conforme teste/homologação e rastreabilidade | Checklist de aceite, registro de versões, logs, evidências |
| Governança e comunicação | 15% | 0–5 conforme cadência e RACI | Matriz RACI, SLA de comunicação, fluxo de escalonamento |
| Metodologia e qualidade | 15% | 0–5 conforme processo de qualidade | Plano de qualidade, padrões, revisões e prevenção de retrabalho |
| Tratamento de mudanças | 10% | 0–5 conforme change request e impacto | Modelo de mudança, cálculo de impacto, procedimento documentado |
| Capacidade e recursos | 10% | 0–5 conforme alocação e continuidade | Perfis, dedicação, plano de substituição, cobertura de janelas |
| Preço e custo total | 10% | 0–5 conforme relação custo x previsibilidade | Comparação de escopo, custos indiretos, transição e aceitação |
Ao final, você soma pontuações ponderadas e obtém ranking. Mas lembre: a pontuação nunca substitui a checagem de coerência. Se um fornecedor pontua alto, ainda assim verifique: “onde está a evidência?” e “quais são as dependências do cliente?”. É essa combinação que torna a decisão segura.
Sem substituir o trabalho jurídico, aqui vão exemplos de princípios contratuais e como eles impactam o dia a dia. Use como guia para conversar com jurídico/compras.
Princípio: nenhum entregável é considerado concluído sem evidência e critério definido. Exemplo de conteúdo: “A aceitação será realizada mediante checklist e registro formal em até X dias úteis após entrega e disponibilização de evidências.”
Princípio: mudanças precisam ser registradas e aprovadas. Exemplo: “Toda mudança fora do escopo ou alteração de requisitos será tratada via change request, incluindo estimativa de impacto em prazo, custo e recursos, sujeita à aprovação do cliente.”
Princípio: governança não é “quando der”. Exemplo: “Reuniões de acompanhamento ocorrerão semanalmente/quinzenalmente, com ata e status reportado. Escalonamento seguirá critérios de criticidade e prazos.”
Princípio: dependências do cliente precisam estar formalizadas. Exemplo: “O cliente proverá acessos, dados e participação em validações em janelas acordadas; atrasos por indisponibilidade do cliente podem impactar cronograma e serão tratados via replanejamento.”
Princípio: credenciais e dados precisam de proteção. Exemplo: “O fornecedor seguirá políticas de segurança definidas pelo cliente e adotará controles de acesso mínimo, segregação de ambientes e proteção de dados, fornecendo evidências quando solicitado.”
Esses princípios ajudam você a transformar contratação em operação. Em geral, contratos com mais clareza operacional reduzem discussões subjetivas e aumentam a taxa de sucesso.



Este guia apresenta, de forma objetiva, como avaliar e comparar a oferta da Fctell Solucoes para escolher o serviço mais adequado às suas necessidades. Em seguida, contextualizamos o que os termos do setor geralmente envolvem—escopo, operação, integração e requisitos—para apoiar decisões com critérios técnicos e verificação de condições contratuais, sem promessas exageradas.
Este guia apresenta como avaliar a Fctell Solucoes para escolher soluções alinhadas ao seu cenário operacional, reduzindo retrabalho e aumentando previsibilidade. Em termos gerais, “Fctell Solucoes” é tratado como um nome de referência empresarial no contexto de prestação de serviços e suporte a processos. A seguir, descrevem-se critérios técnicos, etapas de contratação e requisitos comuns para uma decisão bem fundamentada.
This guide examines Cldezativarcwuaicmoeufasso and related compound-handling considerations through an objective, industry-informed lens. Background material is provided on how complex chemical naming can affect procurement, documentation, and risk control. The article then offers practical evaluation steps, clear conditions, and FAQs for professionals who need careful sourcing and transparent technical assessment.
This guide explains Fygf in a practical, evidence-minded way—covering how suppliers evaluate it, what buyers typically compare in pricing, and which requirements matter before procurement. Background context follows: Fygf is approached as a technical term used in sourcing and specification discussions, where performance, documentation, and traceability often determine good value.
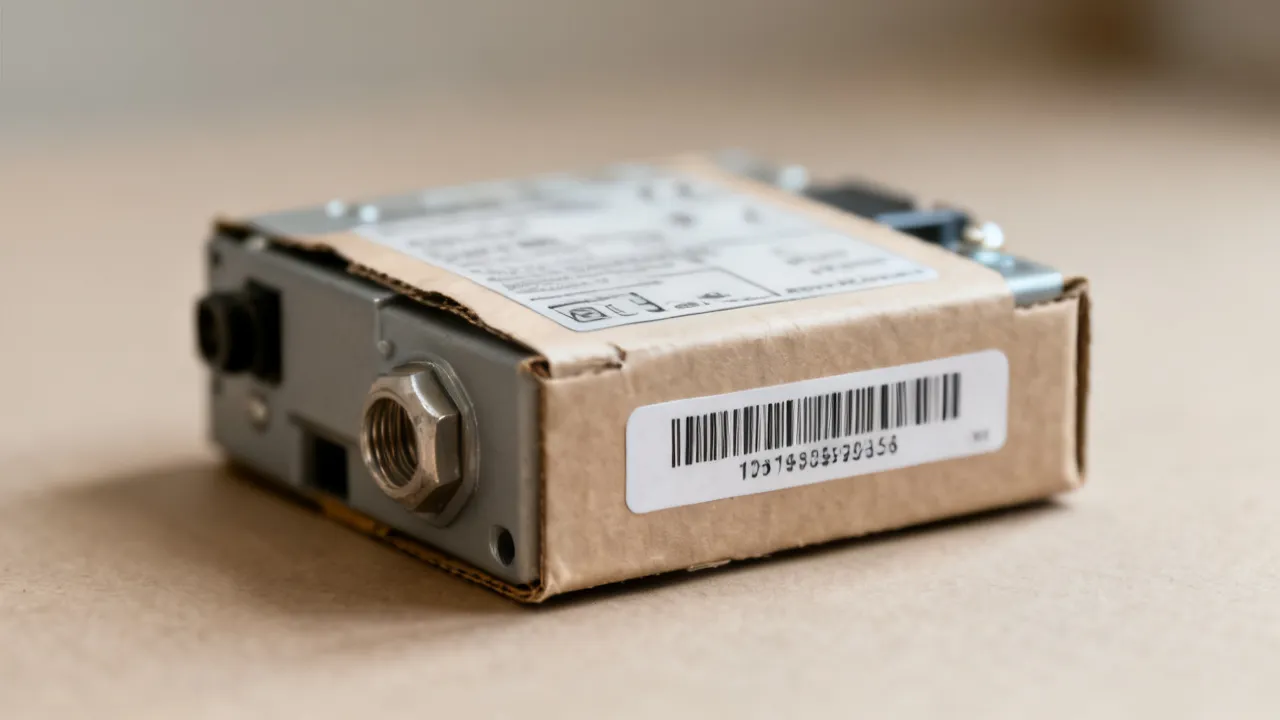
This guide explains how to evaluate 76622193053 in procurement and sourcing workflows, including supplier considerations, verification checks, and cost drivers. Background-wise, identifiers like “76622193053” are often used for traceability, catalog matching, and quality control. Readers will also learn practical requirements and decision conditions for choosing a reliable supplier for consistent outcomes.
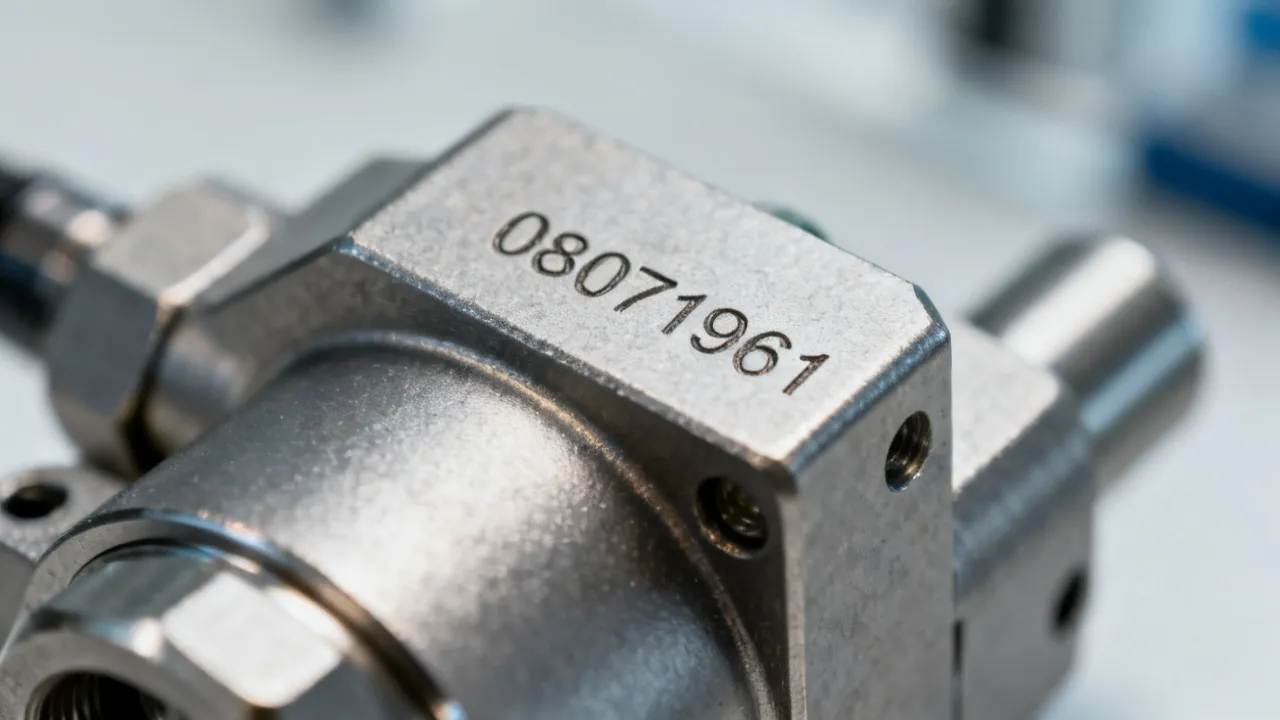
This guide explains how product identifier “08071961” functions in procurement, traceability, and quality assurance workflows. It also provides objective background on why such codes matter in manufacturing and logistics, how suppliers validate specifications, and what stakeholders should document to reduce ordering errors, delays, and compliance gaps across nearby operations.

